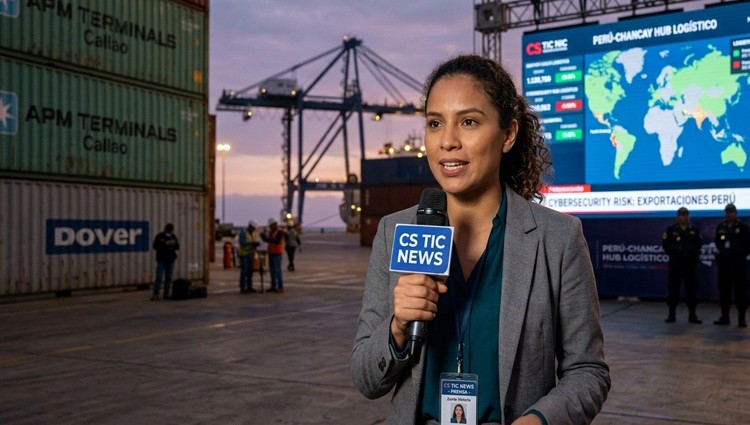
- Aceleración comercial por la integración del Megapuerto de Chancay y la cumbre APEC incrementa la superficie de ataque frente a amenazas de ransomware y robo de datos.
- Evaluación técnica revela brechas de seguridad por falta de mantenimiento de software, credenciales expuestas y vacíos en la gobernanza de herramientas de Inteligencia Artificial.
En un contexto marcado por la transformación digital y el incremento de los flujos de comercio exterior en el país, el sector agroexportador e industrial peruano enfrenta un desafío crítico en su infraestructura de seguridad digital. Según auditorías de la firma especializada Vigilantium en alianza con la Asociación de Exportadores (ADEX), más del 43% de los portales web y plataformas de integración de las empresas exportadoras peruanas registran niveles de riesgo medio, alto o crítico.
El análisis técnico sobre una muestra representativa de 801 sitios web pertenecientes a 679 corporaciones del sector reveló que el eslabón más vulnerable de la cadena no se encuentra en los núcleos operativos de las grandes multinacionales, sino en los portales interconectados de los proveedores PYME. Estas plataformas interactúan directamente con sistemas ERP y plataformas de compradores globales sin contar con protocolos adecuados de encriptación, parches de seguridad actualizados o mecanismos rígidos de autenticación.
Vectores de ataque e impacto operativo
Entre los hallazgos principales destacan:
Exposición de credenciales y Shadow IT: Uso generalizado de plataformas y software no autorizado sin la supervisión de las áreas de TI, lo que facilita la filtración de accesos clave.
Uso no regulado de IA (Shadow IA): Integración de herramientas informales de Inteligencia Artificial en procesos administrativos y logísticos, exponiendo datos confidenciales de envíos y contratos comerciales.
Falta de resiliencia en la cadena de suministro: Interconexión de APIs vulnerables entre productores, agentes de aduana y operadores logísticos, lo que expone a la industria a ataques de ransomware dirigidos e interrupción de operaciones en puerto.
Análisis Editorial CS TIC NEWS
«La aceleración de proyectos de infraestructura de gran escala, como la operatividad del Megapuerto de Chancay y el flujo logístico internacional del Perú, exige redefinir el concepto de ciberseguridad. La protección digital ya no puede tratarse como un costo operativo secundario en el área de soporte informático, sino como un pilar fundamental de la ciberresiliencia corporativa y la continuidad del negocio. Garantizar la integridad de los datos en toda la cadena de valor es un requisito de competitividad para el comercio exterior peruano.»
Recomendaciones de ciberseguridad corporativa
Para mitigar los riesgos identificados en el ecosistema agroexportador, las organizaciones deben priorizar:
- Auditorías de código y bastionado de APIs: Implementar escaneos continuos de vulnerabilidades en todos los portales de cara al cliente y proveedores.
- Gobernanza de Inteligencia Artificial: Definir políticas claras sobre el uso de herramientas LLM e IA generativa en procesos corporativos para evitar la fuga de datos.
- Arquitectura Zero Trust: Restringir privilegios de acceso y aplicar autenticación multifactor (MFA) obligatoria en toda la red de suministro digital.
Sobre CS TIC NEWS
CS TIC NEWS (cstictv.com) es el portal especializado en periodismo de investigación tecnológica, transformación digital, ciberseguridad e infraestructura 5.0 en el Perú y América Latina.
Redacción CS TIC NEWS
CONTACTO DE PRENSA
Responsable de Comunicaciones: Víctor Martínez
Cargo: Creador de Contenidos / Relaciones con Medios
Medio de Comunicación: Portal CS TIC NEWS
Correo Electrónico: [email protected]
Teléfono / WhatsApp: +51 960 433 115
Sitio Web Oficial: www.cstictv.com